ISA+ Informationssicherheitsanalyse
Wie sicher ist Ihr Unternehmen wirklich?
Wissen Sie, wie gut Ihre Informationen, Daten und Geschäftsprozesse tatsächlich geschützt sind?
Mit ISA+ erhalten Sie eine strukturierte und unabhängige Standortbestimmung Ihrer Informationssicherheit. Wir erkennen Schwachstellen, bewerten Risiken und zeigen Ihnen, wo Verbesserungen sinnvoll und notwendig sind.
Klarheit statt Vermutungen
Warum eine Informationssicherheitsanalyse?
Viele Unternehmen verfügen bereits über technische Schutzmaßnahmen, Datensicherungen und Sicherheitsrichtlinien.
Doch sind diese Maßnahmen ausreichend? Sind Verantwortlichkeiten eindeutig geregelt? Werden Risiken erkannt? Können Geschäftsprozesse nach einem Sicherheitsvorfall wieder aufgenommen werden?
Gerade kleinere Unternehmen haben oft keine eigene Informationssicherheitsabteilung. Trotzdem tragen sie Verantwortung für den Schutz ihrer Daten und Informationen.
ISA+ schafft einen verständlichen Überblick über den tatsächlichen Stand Ihrer Informationssicherheit.
Was untersucht ISA+?
Die Analyse betrachtet nicht nur die IT-Technik, sondern die Informationssicherheit des gesamten Unternehmens.
Ich empfehle eine Darstellung in zehn Themenbereichen:
Zuständigkeiten, Sicherheitsrichtlinien und Managementverantwortung
Sicherheitsbewußtsein, Schulungen und Verhalten.-
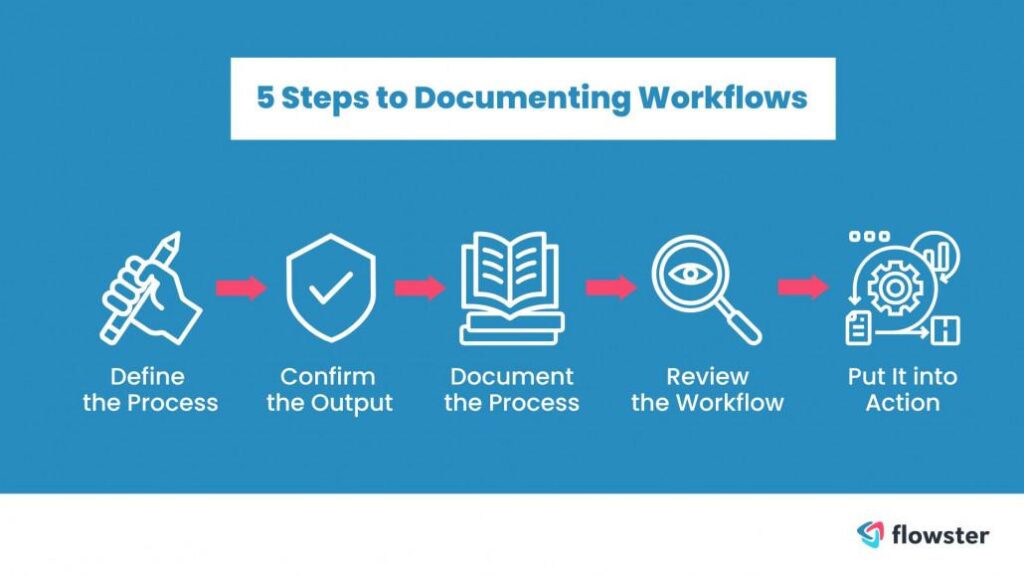
Regelungen und organisatorische Sicherheitsmaßnahmen.
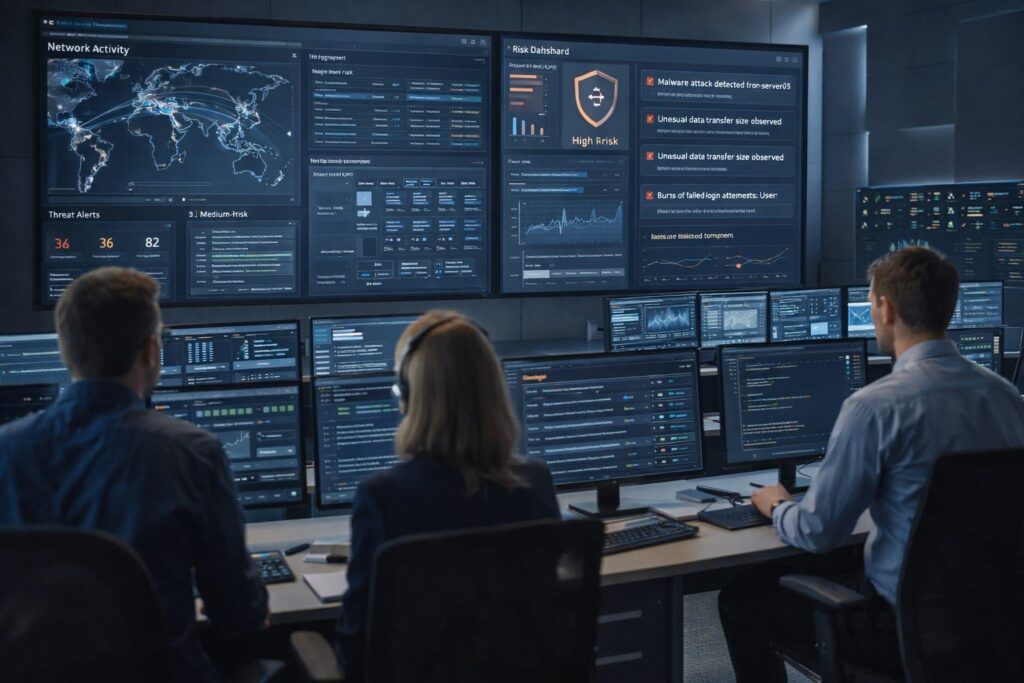
Ssteme, Netzwerke und technische Schutzmaßnahmen.
SChutzbedarf, Vertraulichkeit und Datenverarbeitung
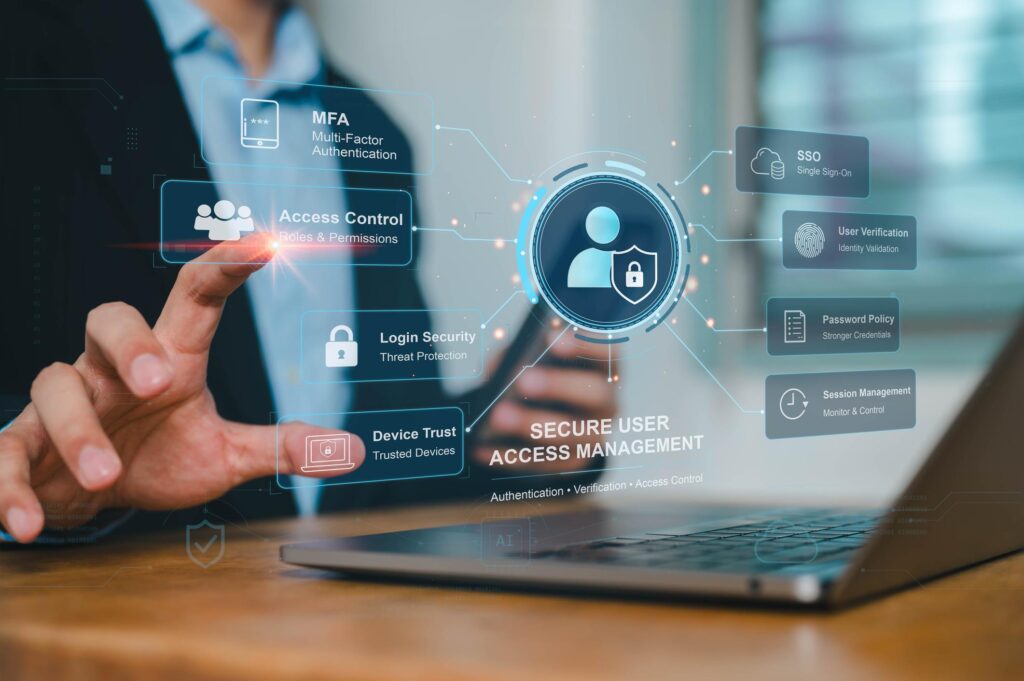
Nemutzerrechte, Authetifizierung und Berechtigungsverwaltung
Abschnitt 4 – Wie funktioniert ISA+?
Die Durchführung erfolgt strukturiert und in enger Abstimmung mit dem Unternehmen.
1. Erstgespräch und Einordnung
Wir besprechen die Organisation, die Geschäftsprozesse und die individuellen Anforderungen.
2. Strukturierte Analyse
Ein systematischer Fragenkatalog bildet die Grundlage für die Untersuchung der zehn Themenbereiche.
3. Bewertung und Risikoeinschätzung
Die Antworten werden fachlich beurteilt, Schwachstellen und Risiken identifiziert.
4. Ergebnisbericht
Sie erhalten eine verständliche Darstellung des Sicherheitsstatus und der erkannten Handlungsfelder.
5. Empfehlungen und Maßnahmen
Wir zeigen auf, welche Verbesserungen vorrangig umgesetzt werden sollten.